Cómo han evolucionado los contratos inteligentes para mejorar la seguridad financiera con blockchain
Cómo han evolucionado los contratos inteligentes para mejorar la seguridad financiera en blockchain
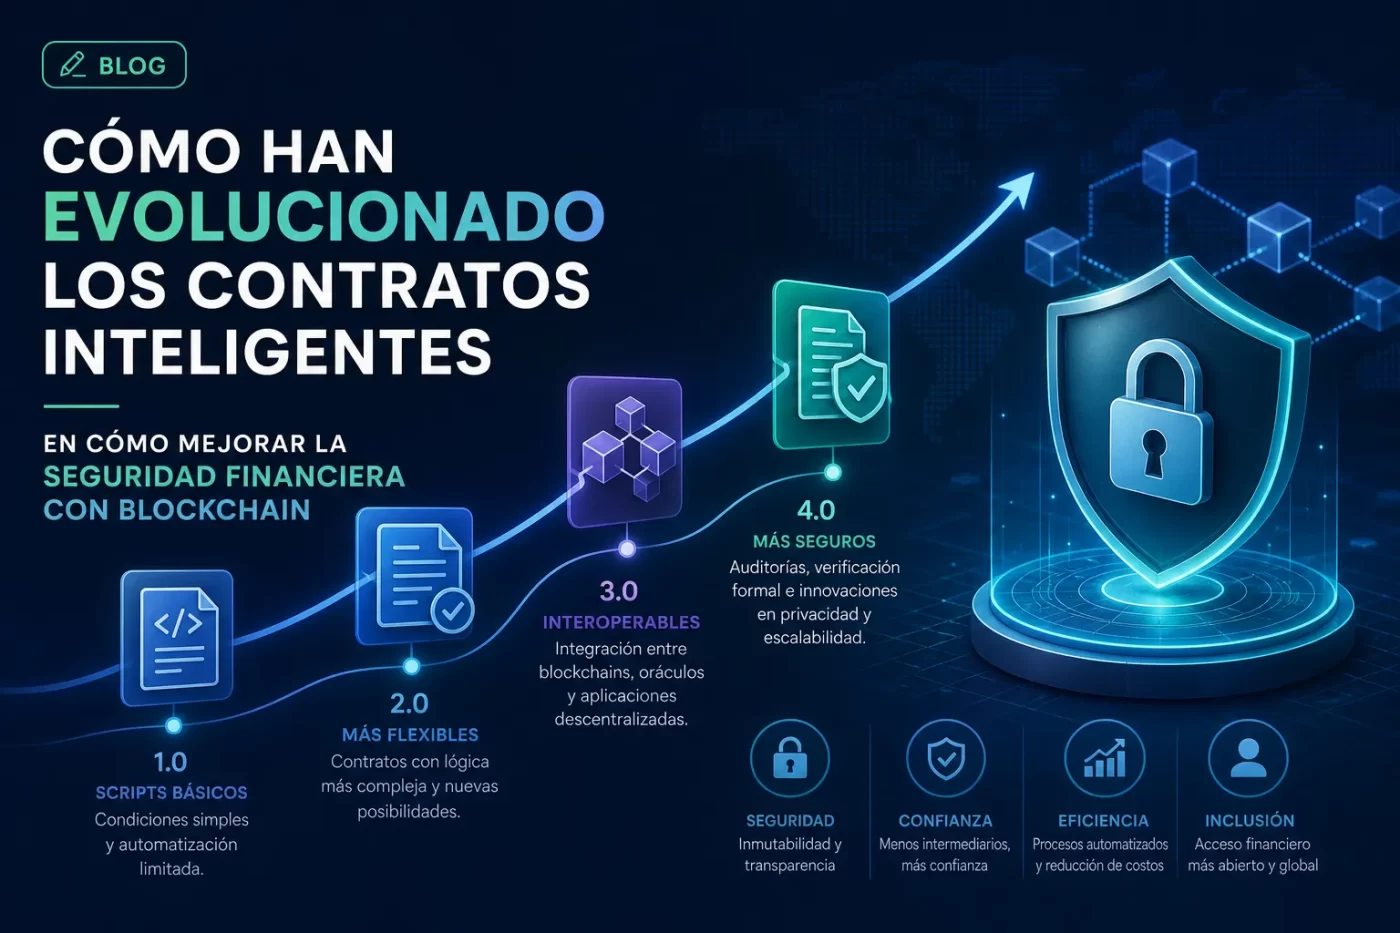
La evolución de los contratos inteligentes ha estado orientada a reforzar la seguridad financiera en blockchain mediante mejoras en lenguajes, compiladores y bibliotecas estándar. Hoy se prioriza escribir código más seguro desde el inicio: patrones de diseño probados, bibliotecas auditadas (por ejemplo, soluciones ampliamente adoptadas para tokens y control de acceso) y reglas de compilación que reducen errores comunes como desbordamientos aritméticos. Estos cambios han hecho que muchos desarrollos financieros se basen en componentes reutilizables y revisados por la comunidad.
Paralelamente, han proliferado prácticas y herramientas para detectar y prevenir vulnerabilidades antes del despliegue: 1) auditorías independientes y programas de recompensas por bugs; 2) análisis estático y dinámico, pruebas unitarias y entornos de simulación; 3) verificación formal en contratos críticos para garantizar propiedades matemáticas relevantes. A nivel de diseño, patrones como multisig, timelocks, control de roles y mecanismos de interrupción (circuit breakers) se usan para mitigar riesgos operativos y limitar el impacto de errores o ataques.
La gestión de dependencias externas y la gobernanza también han mejorado la seguridad financiera. Los oráculos descentralizados y estándares para la provisión segura de datos reducen la exposición a manipulaciones de precios; las soluciones de actualización controlada (por ejemplo, proxies con timelock y multisig) permiten corregir fallos sin abandonar la trazabilidad on-chain, aunque requieren controles adicionales. En conjunto, estas evoluciones combinan mejores prácticas de ingeniería, herramientas automatizadas y modelos de gobernanza para elevar la resiliencia de los contratos que manejan activos y flujos financieros.
Tecnologías y estándares clave en la evolución de los contratos inteligentes: EVM, WASM, Solidity y más
La evolución de los contratos inteligentes ha estado marcada por la consolidación de entornos de ejecución y lenguajes que definen cómo se escriben, despliegan y ejecutan los contratos. La EVM (Ethereum Virtual Machine) actúa como la máquina virtual que ejecuta bytecode en la red Ethereum y ha impulsado la adopción de lenguajes como Solidity, diseñado específicamente para contratos inteligentes; su modelo de gas, la ABI y el ecosistema de herramientas han fijado patrones de desarrollo y seguridad que se han convertido en referentes para otros proyectos.
Paralelamente, WebAssembly (WASM) ha emergido como un objetivo de compilación portátil y de alto rendimiento, permitiendo que contratos escritos en múltiples lenguajes (por ejemplo, Rust o C++) se ejecuten en entornos blockchain. Cadenas y frameworks como Polkadot/Substrate, NEAR, EOS y el stack de Cosmos (con CosmWasm) han adoptado WASM por su rendimiento, aislamiento y soporte multilenguaje. En el caso de Ethereum se discutió la propuesta conocida como eWASM para explorar una alternativa basada en WASM como motor de ejecución, reflejando la tendencia hacia plataformas más poliglota.
Lenguajes y estándares relevantes
- Lenguajes: Solidity, Vyper, Move, Cairo, Rust (para WASM)
- Máquinas/ejecución: EVM, WASM (eWASM como propuesta)
- Estándares de contrato: ERC-20, ERC-721, ERC-1155, y la interfaz ABI
La convergencia entre máquinas virtuales, lenguajes y estándares fomenta la interoperabilidad y la reutilización de patrones seguros (por ejemplo, estándares de tokens y prácticas de verificación). Esta arquitectura heterogénea impulsa un ecosistema donde los desarrolladores pueden escoger el stack que mejor responda a requisitos de rendimiento, seguridad y compatibilidad, mientras que los estándares comunes facilitan integraciones entre redes y herramientas de auditoría.
Impacto real en la seguridad financiera: casos de uso de contratos inteligentes en pagos, custodia y préstamos
Los contratos inteligentes transforman los procesos de pagos al automatizar la ejecución condicionada de transferencias, eliminando intermediarios y reduciendo los riesgos de contrapartida y de liquidación. En prácticas como pagos programables, micropagos y liquidación atómica, la lógica on‑chain permite que fondos se liberen solo cuando se cumplen condiciones verificables, lo que mejora la trazabilidad y acelera los tiempos de settlement. Sin embargo, la seguridad financiera en pagos depende también de la integridad de oráculos y de la correcta implementación del contrato, por lo que las buenas prácticas de desarrollo y las auditorías son esenciales.
En custodia, los contratos inteligentes introducen alternativas a la custodia centralizada mediante esquemas como multisig, timelocks, recuperación social y custody descentralizada que reparten la responsabilidad entre varias partes o reglas automáticas. Estas soluciones reducen el punto único de fallo asociado a custodios tradicionales y facilitan la custodia programable de activos digitales, pero trasladan parte del riesgo al código (vulnerabilidades contractuales) y a la gestión de claves. Para fortalecer la seguridad financiera en custodia se utilizan auditorías, verificación formal, y mecanismos de seguro y gobernanza que mitigan errores humanos y fallos técnicos.
En el ámbito de préstamos, los contratos inteligentes sustentan plataformas DeFi que automatizan préstamos colateralizados, cálculo de intereses y liquidaciones cuando cambia el valor del colateral, aportando transparencia sobre parámetros de riesgo y ejecución inmediata de posiciones. La composabilidad permite crear productos financieros nuevos (por ejemplo, flash loans) que amplían la oferta de crédito pero también introducen vectores de ataque y eventos sistémicos si los oráculos o los mecanismos de liquidación fallan. Para preservar la seguridad financiera en préstamos se recurre a sobrecolateralización, mejoras en el diseño de oráculos, límites de exposición y gobernanza on‑chain para ajustar parámetros de riesgo dinámicamente.
Vulnerabilidades históricas y actuales de los contratos inteligentes y cómo mitigarlas
Las vulnerabilidades históricas más notorias en contratos inteligentes han marcado buenas prácticas actuales: el ataque de reentrancy al DAO (2016) demostró cómo una llamada externa puede reentrar y drenar fondos; los incidentes con wallets Parity (2017) evidenciaron riesgos en la gestión de bibliotecas y permisos; y los errores por desbordamiento/underflow en enteros expusieron la necesidad de comprobaciones aritméticas. Estos fallos tempranos impulsaron la atención sobre patrones inseguros, malas configuraciones de control de acceso y la falta de pruebas y auditorías en proyectos emergentes.
En la actualidad las amenazas han evolucionado con el ecosistema DeFi: los ataques mediante flash loans y la manipulación de oráculos permiten explotar precios en pools poco líquidos, el front-running y el MEV afectan la equidad de ejecución de transacciones, y las vulnerabilidades en proxies/upgradeability o en implementaciones de tokens (p. ej. retornos no comprobados de ERC‑20) siguen siendo vectores frecuentes. Además, la complejidad creciente de contratos compuestos aumenta el riesgo de errores lógicos y de dependencia entre protocolos.
Para mitigar estas vulnerabilidades se aplican ya prácticas estandarizadas: usar compiladores modernos (Solidity ≥0.8 con comprobaciones de overflow), bibliotecas auditadas como OpenZeppelin, patrones seguros (checks‑effects‑interactions, ReentrancyGuard), y controles de acceso robustos (Ownable/roles y multisig). Complementan estas medidas auditorías profesionales y revisiones formales cuando justifica el valor custodiado, pruebas unitarias, fuzzing, y despliegues controlados en testnets y entornos de staging.
Mitigaciones recomendadas
- Herramientas de seguridad: análisis estático y dinámico (Slither, MythX, Echidna, Manticore).
- Patrones y librerías: SafeERC20, ReentrancyGuard, uso de SafeMath o Solidity ≥0.8.
- Operacional: auditorías externas, programas de bug bounty, timelocks y multisig para upgrades, y arquitecturas de oráculo descentralizadas (p. ej. Chainlink) para reducir manipulación de precios.
- Mitigación de MEV y front‑running: commit‑reveal, batching de transacciones o envío privado via relayers cuando proceda.
Buenas prácticas y tendencias futuras para maximizar la seguridad financiera con contratos inteligentes en blockchain
Adopta un ciclo de vida de desarrollo seguro: para maximizar la seguridad financiera de los contratos inteligentes en blockchain es esencial integrar prácticas como auditorías externas, revisiones de código colaborativas, pruebas unitarias y de integración en testnets, y programas de recompensas por errores (bug bounties). Complementar las pruebas tradicionales con verificación formal cuando sea factible reduce riesgos en lógica crítica, y el uso de librerías y estándares auditados disminuye la superficie de ataque. Además, aplicar el principio de menor privilegio, limitar la complejidad del contrato y controlar los puntos de actualización (patterns de upgradability con gobernanza adecuada) ayudan a prevenir fallos costosos.
Prácticas operativas y de despliegue
En producción, combine mecanismos on-chain y off-chain para la resiliencia: multi-sig y time-locks para operaciones administrativas, oráculos redundantes para datos externos y sistemas de monitorización y alertas en tiempo real. Mantener planes de respuesta a incidentes, límites de tasas (rate limits) y circuit breakers reduce el impacto de exploits. Lista rápida de controles recomendados:
- Auditorías periódicas y re-auditorías tras cambios
- Pruebas en múltiples testnets y simulaciones de estrés
- Gestión de claves con hardware wallets o MPC
- Oráculos y feeds de datos con redundancia y verificaciones
Las tendencias futuras que impulsan la seguridad financiera incluyen la mayor adopción de verificación formal y herramientas de análisis estático automatizado, pruebas basadas en fuzzing y la integración de pruebas de conocimiento cero (ZK) para privacidad y validación eficiente. El crecimiento de soluciones Layer 2 y esquemas de interoperabilidad seguros reduce la exposición en cadenas principales, mientras que tecnologías como MPC y hardware seguro mejoran la custodia de activos. Finalmente, la maduración de estándares, mejores prácticas y regulación clara favorecerá implementaciones más seguras y auditables en el ecosistema blockchain.