Cómo conocer la historia de blockchain para mejorar la seguridad financiera
Cómo conocer la historia de blockchain para mejorar la seguridad financiera
Conocer la historia de la blockchain permite comprender por qué se diseñaron ciertos mecanismos de seguridad y qué problemas reales intentaron resolver: desde la necesidad de un registro inmutable y distribuido hasta la respuesta a fraudes y fallos de confianza en sistemas financieros tradicionales. Ese recorrido histórico ayuda a identificar patrones de riesgo recurrentes y a valorar por qué soluciones como la descentralización, la criptografía y los incentivos económicos se volvieron pilares de la seguridad financiera.
Lecciones clave
- Auditorías y estándares: las primeras vulnerabilidades demostraron la necesidad de revisiones externas y normas comunes para interoperabilidad y seguridad.
- Criptografía y verificación formal: la evolución técnica subraya la importancia de algoritmos robustos y pruebas formales para contratos inteligentes y protocolos críticos.
- Modelos de consenso y gobernanza: la historia muestra que la elección del consenso y estructuras de gobernanza impactan directamente la resistencia a ataques y la recuperación ante incidentes.
- Respuesta a incidentes y forense blockchain: los incidentes pasados promovieron mejores prácticas de monitoreo, trazabilidad y cooperación entre actores para mitigar pérdidas.
Aplicar esas lecciones históricas a la gestión actual reduce riesgos financieros al orientar decisiones como optar por cadenas permisionadas para activos sensibles, exigir auditorías de seguridad continuas, implementar verificación formal en contratos críticos y formar equipos en análisis forense de blockchain. Integrar este conocimiento en políticas internas y en el diseño de productos financieros contribuye a una mejor protección de fondos, cumplimiento regulatorio y resiliencia frente a amenazas.
Cronología esencial: hitos de la historia de blockchain que impactan la seguridad financiera
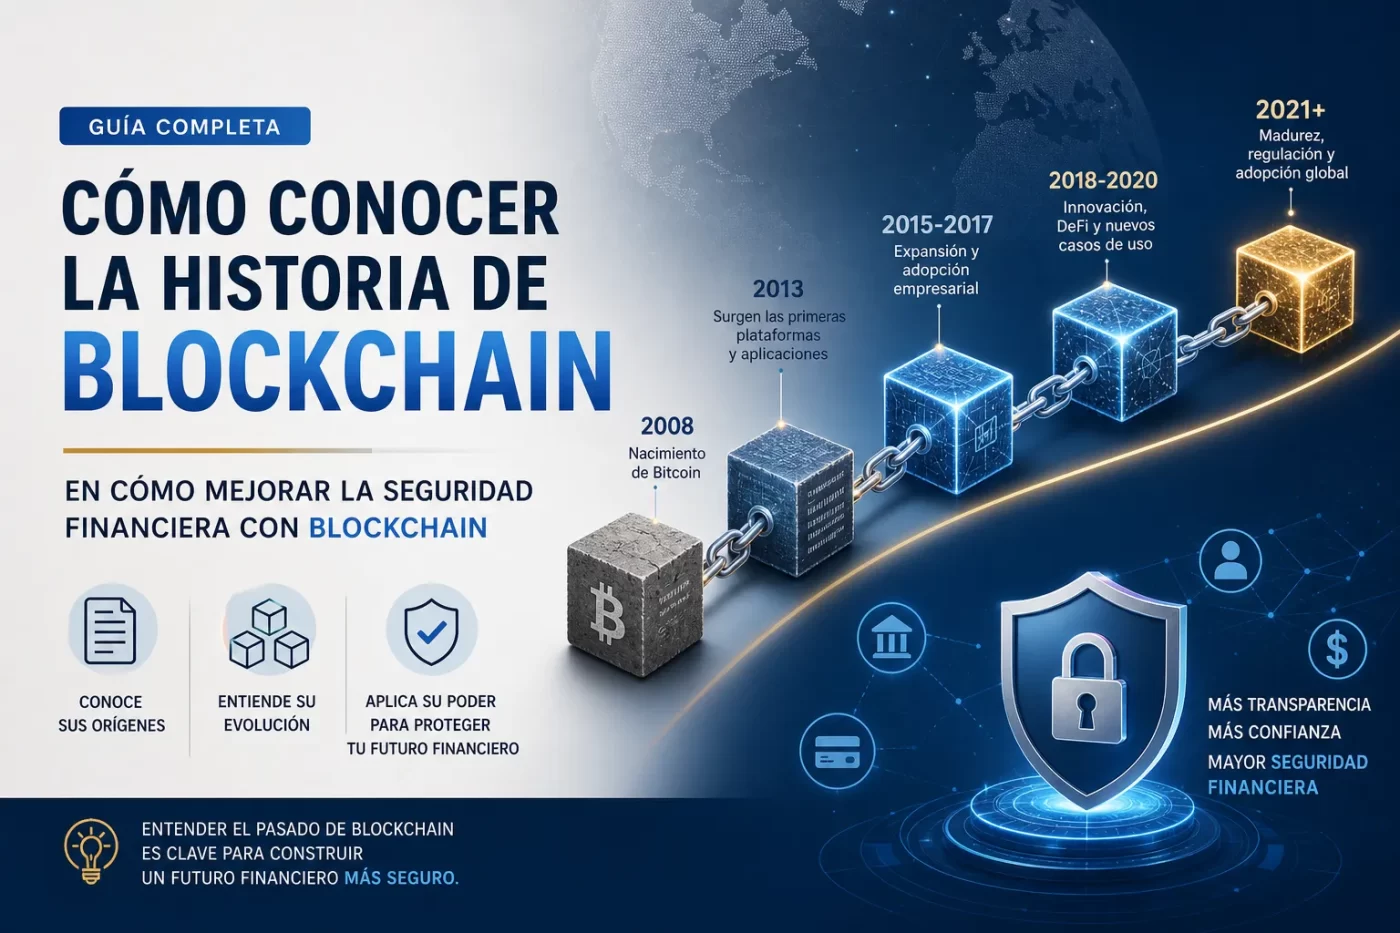
2008–2009: nacimiento y fundamentos. La publicación del whitepaper de Bitcoin y el bloque génesis marcaron el inicio de la tecnología blockchain como alternativa al sistema financiero tradicional, introduciendo principios criptográficos de inmutabilidad, consenso distribuido y custodia de claves privadas. Estos hitos redefinieron la seguridad financiera al trasladar la responsabilidad de la custodia al usuario y al exponer nuevas superficies de riesgo, como la pérdida o robo de claves y la dependencia de implementaciones criptográficas seguras.
2013–2016: plataformas y lecciones sobre contratos inteligentes. La aparición de plataformas capaces de ejecutar smart contracts (conceptualizadas a partir de 2013 y lanzadas en proyectos posteriores) amplió las capacidades financieras en cadena, pero también evidenció vulnerabilidades: el ataque a la DAO y la posterior bifurcación de la red ilustraron cómo errores en el código pueden comprometer fondos significativos. Estos eventos impulsaron prácticas de seguridad como auditorías de contratos, pruebas formales y esquemas de gobernanza destinados a mitigar riesgos sistémicos.
2017–2021+: expansión, ataques y respuesta regulatoria. El boom de ICOs en 2017 y la posterior explosión de DeFi desde 2020 trajeron una oleada de innovación financiera junto con numerosos fraudes, exploits y fallos en contratos que afectaron a usuarios e inversores. Los hitos de esta etapa —incluyendo hackeos de alto perfil en protocolos y la atención creciente de supervisores— obligaron a fortalecer controles: auditorías de seguridad, seguros on‑chain, mejores prácticas de custodia y el desarrollo de marcos regulatorios y de cumplimiento orientados a proteger la seguridad financiera en entornos blockchain.
Lecciones históricas de blockchain: vulnerabilidades, ataques y buenas prácticas de seguridad
A lo largo de la evolución de la blockchain se han identificado patrones claros de vulnerabilidades: errores en el código y en la lógica de los contratos inteligentes, gestión insuficiente de claves privadas, dependencias en oráculos centralizados, complejidad excesiva en mecanismos de gobernanza y debilidades en la seguridad a nivel de consenso. Estas fallas no solo permiten robos directos o pérdidas de fondos, sino que también erosionan la confianza en proyectos y protocolos, haciendo evidente la necesidad de enfoques proactivos de seguridad.
De los ataques históricos se extraen lecciones operativas: la reutilización de código sin auditorías, la ausencia de revisiones formales, la centralización de componentes críticos y la falta de planes de respuesta agravan el impacto de cualquier explotación. Además, la composición de capas (on‑chain/off‑chain) y las interdependencias entre contratos pueden provocar fallos sistémicos; por eso la resiliencia y la transparencia en los procesos de desarrollo y gobernanza son tan importantes como las medidas técnicas.
Buenas prácticas de seguridad
- Auditorías y verificación formal: revisar y probar exhaustivamente contratos antes de desplegarlos.
- Gestión de claves y firmas múltiples: usar billeteras hardware, esquemas multisig y separación de roles.
- Principio de menor privilegio y timelocks: minimizar permisos y aplicar retrasos para upgrades y operaciones críticas.
- Oráculos y fuentes de datos seguras: diseñar redundancia y mecanismos anti‑manipulación.
- Monitoreo continuo y respuesta a incidentes: detección de anomalías, planes de contingencia y comunicación transparente.
- Programas de recompensas y comunidad: incentivar la divulgación responsable mediante bug bounties y revisiones públicas.
Casos reales: ejemplos históricos que demuestran mejoras y fallos en la seguridad financiera con blockchain
La historia del uso de blockchain en finanzas ofrece ejemplos claros de mejoras en seguridad y también de fracasos. En el lado positivo, redes como Bitcoin han demostrado durante años una notable inmutabilidad y trazabilidad de las transacciones on‑chain, lo que ha fortalecido la confianza en la integridad del registro y en la reconciliación de activos entre partes.
Sin embargo, muchos fallos han ocurrido fuera de la cadena por problemas de custodia centralizada: el colapso de plataformas como Mt. Gox y ataques a exchanges posteriores han mostrado que la seguridad del ecosistema depende tanto de prácticas operativas y de gestión como de la tecnología blockchain. A la vez, la capacidad de la cadena para seguir movimientos de fondos ha facilitado la investigación y el rastreo de los activos robados.
Los incidentes asociados a contratos inteligentes también han puesto en evidencia limitaciones importantes. Casos como el ataque al DAO en 2016 y el fallo en la librería Parity en 2017 demostraron que vulnerabilidades en contratos inteligentes y decisiones de diseño pueden provocar pérdidas o medidas drásticas (por ejemplo, forks) para mitigar el daño, subrayando la necesidad de auditorías y gobernanza robusta.
En la era DeFi han emergido nuevos ejemplos mixtos: exploits de grandes protocolos y, en ocasiones, la devolución parcial de fondos por parte de atacantes (por ejemplo, incidentes de 2021) muestran que la DeFi combina innovación con un mayor vector de ataque. La transparencia de blockchain facilita el análisis forense y la recuperación parcial, pero la complejidad del software y la rapidez del desarrollo siguen siendo fuentes recurrentes de riesgo.
Guía paso a paso: cómo conocer la historia de blockchain y aplicar sus aprendizajes a la seguridad financiera
Para comprender la historia de blockchain de forma práctica, empieza por estudiar las fuentes primarias y los hitos clave: el whitepaper de Bitcoin, el desarrollo de Ethereum y la evolución hacia contratos inteligentes, DeFi y soluciones de escalado. Complementa con artículos académicos, repositorios open source (por ejemplo, implementaciones de nodos), y análisis de incidentes de seguridad documentados; esto te dará contexto sobre cómo y por qué surgieron ciertas decisiones técnicas y económicas.
Aplica esos aprendizajes a la seguridad financiera identificando las propiedades que hicieron robustos a ciertos diseños: descentralización, inmutabilidad, criptografía de clave pública y mecanismos de consenso. Traduce esos conceptos en medidas concretas: políticas de gestión de claves (hardware wallets, multisig), auditorías de contratos inteligentes antes de uso, segregación de activos entre custodias frías y calientes, y monitorización continua de transacciones y vulnerabilidades reportadas.
Guía práctica paso a paso
- Estudia cronológicamente fuentes fiables y reportes de incidentes para detectar patrones de riesgo.
- Analiza los vectores de ataque y lecciones de cada época (e.g., fallos de contratos, errores de gestión de claves).
- Implementa controles técnicos: gestión de claves, cifrado, copias de seguridad y uso de wallets hardware.
- Exige auditorías externas y pruebas de penetración para contratos y plataformas antes de interactuar con ellas.
- Establece procedimientos operativos y de respuesta a incidentes basados en casos históricos y en la evolución tecnológica.